O Brasil registrou 1.495.696 tentativas de fraude em cadastro e validação de identidade para serviços digitais no primeiro trimestre de 2026, uma a cada 5 segundos, e alta de 36,6% em relação ao mesmo período do ano anterior. Seis a cada dez dessas tentativas foram registradas em bancos, emissoras de cartão, meios de pagamento e empresas de serviços financeiros e de crédito, segundo o Mapa da Fraude da Serasa Experian.
O volume é parte do problema. A outra parte é que o crime digital evoluiu demais. Fraudadores atuam em rede, trocam técnicas entre si e vendem ferramentas prontas para quem quiser aplicá-las.
Este conteúdo organiza as fraudes a partir de um recorte específico: o vetor de ataque, ou seja, como cada fraude chega à instituição e em que etapa da jornada ela precisa ser barrada.
Os 7 principais tipos de fraude contra instituições financeiras
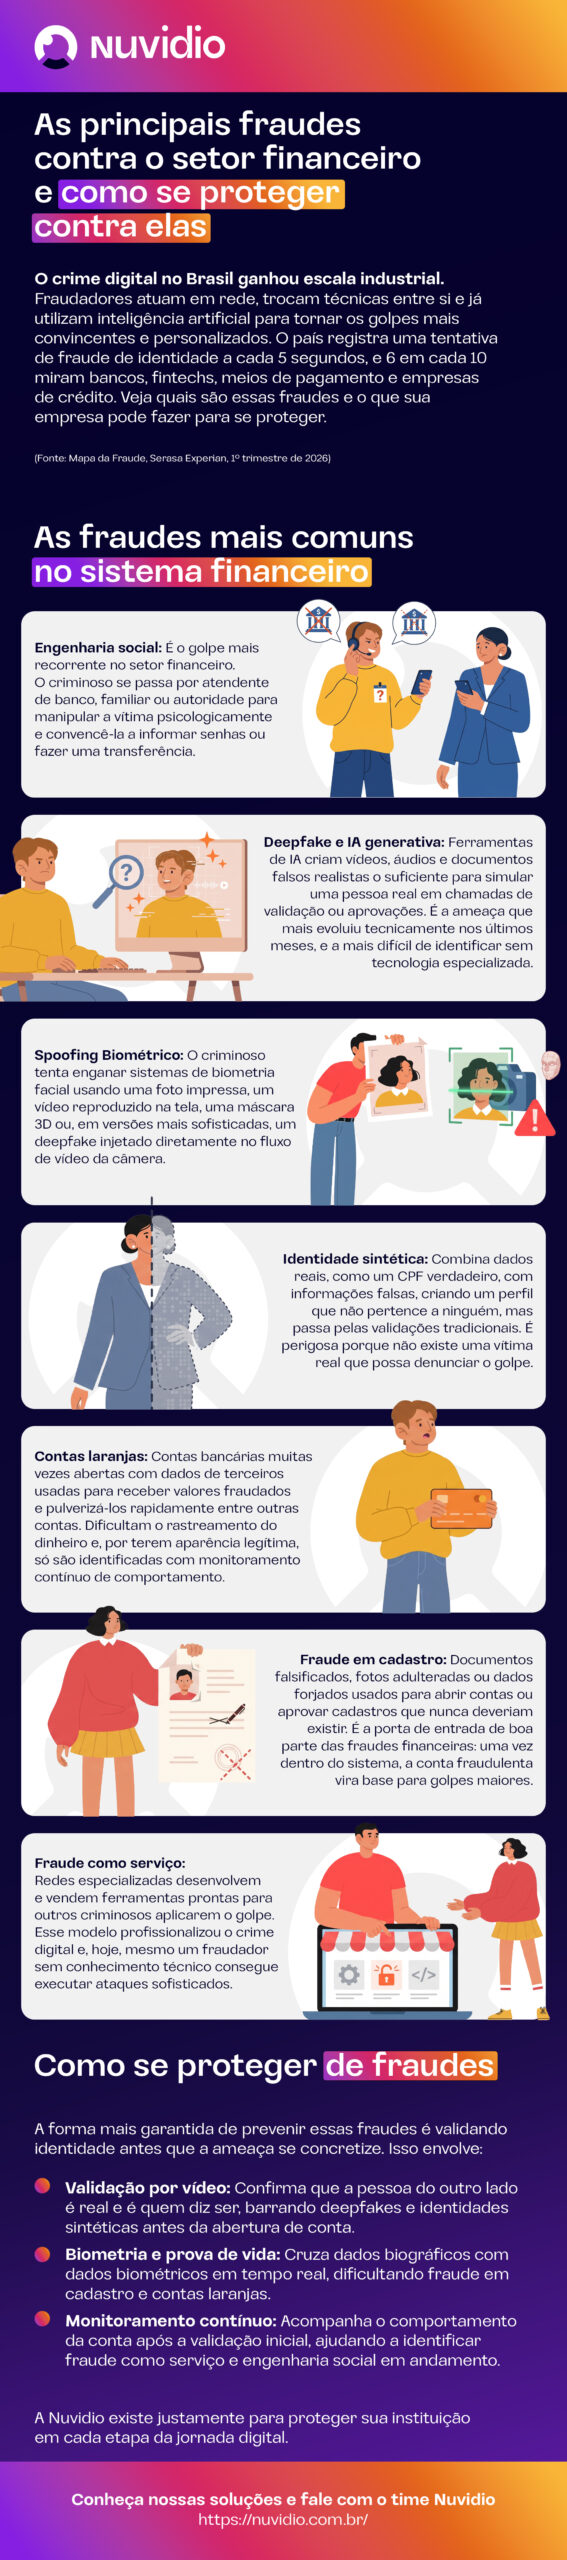
1. Engenharia social
A engenharia social não ataca o sistema. Ataca a pessoa que tem acesso a ele.
O criminoso se passa por atendente de banco, familiar ou autoridade e constrói uma narrativa de urgência que elimina o tempo de reflexão da vítima. A partir daí, é a própria vítima quem informa a senha, autoriza a transação ou instala o aplicativo que entrega o controle da conta.
Para a instituição, esse é o vetor mais difícil de tratar com validação de identidade porque ela está correta. Quem está do outro lado é mesmo o titular. O que não está correto é a intenção por trás da operação, e isso só aparece em sinais de comportamento: hesitação, respostas que não batem com o perfil, indícios de que há outra pessoa orientando a conversa.
Mais sobre o funcionamento desse e de outros golpes no nosso conteúdo sobre golpes financeiros digitais.
2. Deepfake e IA generativa
Ferramentas de IA generativa produzem vídeos, áudios e documentos realistas o suficiente para simular uma pessoa real em chamadas de validação, aprovações e autorizações internas.
Gerar um deepfake convincente deixou de exigir equipamento, tempo e conhecimento especializado. O que antes era ataque de alto custo contra alvos de alto valor passou a ser viável em escala.
Vale separar duas coisas que costumam ser tratadas como uma só. A IA generativa ampliou a capacidade de ataque, mas é também o que torna possível detectar esses ataques em tempo real, dentro da própria chamada, em um nível que nenhuma verificação manual alcançaria. O problema e a defesa vêm da mesma tecnologia.
Aprofundamos esse tema em deepfakes e fraudes com IA.
3. Spoofing biométrico
Spoofing biométrico é a tentativa de enganar um sistema de biometria facial apresentando algo que não é uma pessoa viva: uma foto impressa, um vídeo reproduzido na tela de outro dispositivo, uma máscara 3D.
Na versão mais sofisticada, o ataque nem passa pela câmera. O deepfake é injetado diretamente no fluxo de vídeo, por software, antes de chegar ao sistema de validação: o chamado ataque de injeção. Do ponto de vista do servidor, chega um vídeo tecnicamente perfeito de uma pessoa que nunca esteve ali.
É por isso que biometria facial sozinha não resolve. O que distingue uma pessoa viva de uma representação dela é a prova de vida, e é nessa camada que o ataque precisa ser barrado.
Explicamos como essa verificação funciona em liveness detection.
4. Identidade sintética
A identidade sintética combina dados reais, como um CPF verdadeiro, por exemplo, com informações falsas, criando um perfil que não pertence a ninguém, mas que passa pelas validações tradicionais.
O que torna esse vetor particularmente difícil é que não existe vítima para denunciar. Ninguém recebe uma cobrança indevida, ninguém percebe o nome negativado. O perfil opera normalmente, paga em dia e constrói histórico até o momento em que toma crédito e desaparece.
E esse histórico circula. Como o perfil falso acumula transações reais, esse comportamento pode ser compartilhado entre instituições pelo Open Finance. O dado confirma que existiu um relacionamento, não quem é a pessoa.
5. Contas laranja
Contas laranja são contas bancárias, muitas vezes abertas com dados de terceiros, usadas para receber valores fraudados e pulverizá-los rapidamente entre outras contas.
Elas são a infraestrutura que torna o golpe lucrativo: sem um caminho para o dinheiro sair, a fraude não se converte em prejuízo. Por isso quebrar essa camada tem efeito sobre todos os outros vetores ao mesmo tempo.
A dificuldade é que uma conta laranja tem aparência legítima no momento da abertura. Os dados conferem, os documentos existem, a validação passa. O que denuncia a conta é o comportamento posterior: volume incompatível com o perfil, entradas e saídas imediatas, padrões que se repetem entre contas aparentemente desconexas.
6. Fraude em cadastro
Documentos falsificados, fotos adulteradas ou dados forjados usados para abrir contas e aprovar cadastros.
Esse é o vetor de entrada de boa parte das fraudes financeiras. Uma vez dentro do sistema, a conta fraudulenta deixa de ser um problema isolado e vira base para operações maiores: tomada de crédito, movimentação de recursos de outros golpes, abertura de novas contas a partir de um histórico já construído.
O custo de barrar uma fraude no cadastro é sempre menor que o custo de identificá-la depois e a diferença entre os dois cresce a cada operação que a conta realiza.
É o que estrutura o processo de conheça seu cliente (KYC).
7. Fraude como serviço
Redes especializadas desenvolvem e vendem ferramentas prontas para que outros criminosos apliquem o golpe: kits de dados, scripts automatizados, tutoriais, infraestrutura.
O efeito desse modelo é estrutural. Ele separa quem desenvolve a técnica de quem a executa e, ao fazer isso, elimina a barreira de conhecimento que limitava o número de fraudadores capazes de aplicar um ataque sofisticado.
Para a área de risco, a consequência prática é que o volume de ataques deixou de ser proporcional ao número de criminosos com capacidade técnica. Um ataque desenvolvido uma vez pode ser executado por centenas de pessoas sem qualquer conhecimento de tecnologia.
Em que ponto da jornada cada fraude é barrada
Os sete vetores não atacam o mesmo lugar. Entender onde cada um entra é o que define qual camada de controle precisa funcionar.
| Tipo de fraude | Onde ataca | O que barra |
|---|---|---|
| Fraude em cadastro | Abertura de conta | Validação documental e biométrica na entrada |
| Identidade sintética | Abertura de conta | Prova de vida e checagem de consistência entre dados |
| Spoofing biométrico | Validação de identidade | Prova de vida e detecção de ataque de injeção |
| Deepfake e IA generativa | Validação e aprovação | Análise da chamada em tempo real |
| Contas laranja | Após a abertura | Monitoramento contínuo de comportamento |
| Engenharia social | Durante a operação | Sinais de coerção e comportamento atípico |
| Fraude como serviço | Transversal | Camadas combinadas, não controle isolado |
Como as instituições podem se proteger
A forma mais eficaz de prevenir esses sete vetores é validar a identidade antes que a ameaça se concretize e continuar validando depois. Isso se organiza em três camadas.
Validação por vídeo
Confirma que a pessoa do outro lado é real e é quem diz ser, no momento da operação. Barra deepfakes e identidades sintéticas antes da abertura de conta e produz, da mesma interação, o registro que sustenta o contrato caso ele seja questionado.
É a camada que atua sobre deepfake, identidade sintética e fraude em cadastro ao mesmo tempo.
Biometria e prova de vida
Verifica se a pessoa na frente da câmera corresponde aos dados apresentados no cadastro e se é uma pessoa de verdade. A prova de vida é o que distingue uma pessoa presente de uma foto, de um vídeo reproduzido ou de um deepfake injetado no fluxo, e é o controle que efetivamente barra o spoofing biométrico.
Aprofundamos o funcionamento em biometria facial.
Monitoramento contínuo
Acompanha o comportamento da conta depois da validação inicial. É a camada que identifica contas laranja, que detecta padrões de ataque replicados em escala e que sinaliza engenharia social em andamento, situações em que a identidade está correta e o problema está na operação.